Skip to content

PROSPERITA IT NEWS

Connect with Us

Social menu is not set. You need to create menu and assign it to Social Menu on Menu Settings.

Tags

2FA anti bocor data anti maling antivirus Andal antivirus andalan Antivirus Canggih Antivirus ESET antivirus hebat antivirus jempolan Antivirus Komprehensif antivirus nomor satu Antivirus Nomor Wahid Antivirus Papan Atas Antivirus Populer Antivirus Super antivirus superb Antivirus Super Ringan anti virus super ringan Antivirus Tangguh Antivirus Terbaik Antivirus Top BacaPikirshare BacaPikriShare Cyber security Data Security Edukasi KOnsumen Edukasi Siber ESET ESET deteksi Ransomware ESET Indonesia ESET PArental Control GreyCortex Keamanan Komputer Malware News prosperita Parental Control phising Prosperita Ransomware Riset ESET Super Ringan tips Tips & Trik Trojan vimanamail

Categories

  • Edukasi
  • Mobile Security
  • News Release
  • Ransomware
  • Sektor Bisnis
  • Sektor Personal
  • Teknologi
  • Tips & Tricks
  • Uncategorized
  • Home
  • Home
  • Sektor Bisnis
  • Dokumen Word Rusak Jadi Senjata Baru
  • Sektor Bisnis
  • Sektor Personal

Dokumen Word Rusak Jadi Senjata Baru

3 min read
Dokumen Word Rusak Jadi Senjata Baru

image credit: Pixabay.com

Phising dengan dokumen Word rusak ini jadi senjata baru yang digunakan penjahat siber untuk mengelabui sistem keamanan pada perangkat target.

Serangan phising baru menyalahgunakan fitur pemulihan berkas Microsoft Word dengan mengirimkan dokumen Word yang rusak sebagai lampiran email.

Yang memungkinkan dokumen tersebut melewati perangkat lunak keamanan karena kondisinya yang rusak tetapi masih dapat dipulihkan oleh aplikasi.

Pelaku ancaman terus mencari cara baru untuk melewati perangkat lunak keamanan email dan mengirimkan email phising mereka ke kotak masuk target.

Operasi phising baru yang ditemukan menggunakan dokumen Word yang sengaja dirusak sebagai lampiran dalam email yang berpura-pura berasal dari departemen penggajian dan sumber daya manusia.

Lampiran ini menggunakan berbagai macam tema, semuanya berkisar pada tunjangan dan bonus karyawan, termasuk:

  • Annual_Benefits_&_Bonus_for_[name]_IyNURVhUTlVNUkFORE9NNDUjIw__.docx
  • Annual_Q4_Benefits_&_Bonus_for_[name]_IyNURVhUTlVNUkFORE9NNDUjIw__.docx.bin
  • Benefits_&_Bonus_for_[name]_IyNURVhUTlVNUkFORE9NNDUjIw__.docx.bin
  • Due_&_Payment_for_[name]_IyNURVhUTlVNUkFORE9NNDUjIw__.docx.bin
  • Q4_Benefits_&_Bonus_for_[name]_IyNURVhUTlVNUkFORE9NNDUjIw__.docx.bin

Baca juga: Manfaatkan Dokumen Word Ransomware Mole Menyebar

Modus Operandi

Dokumen-dokumen dalam operasi ini semuanya menyertakan string berkode base64 “IyNURVhUTlVNUkFORE9NNDUjIw,” yang didekode menjadi “##TEXTNUMRANDOM45##”.

Saat membuka lampiran, Word akan mendeteksi bahwa berkas tersebut rusak dan menyatakan bahwa “konten yang tidak dapat dibaca” ditemukan dalam berkas tersebut, menanyakan apakah Anda ingin memulihkannya.
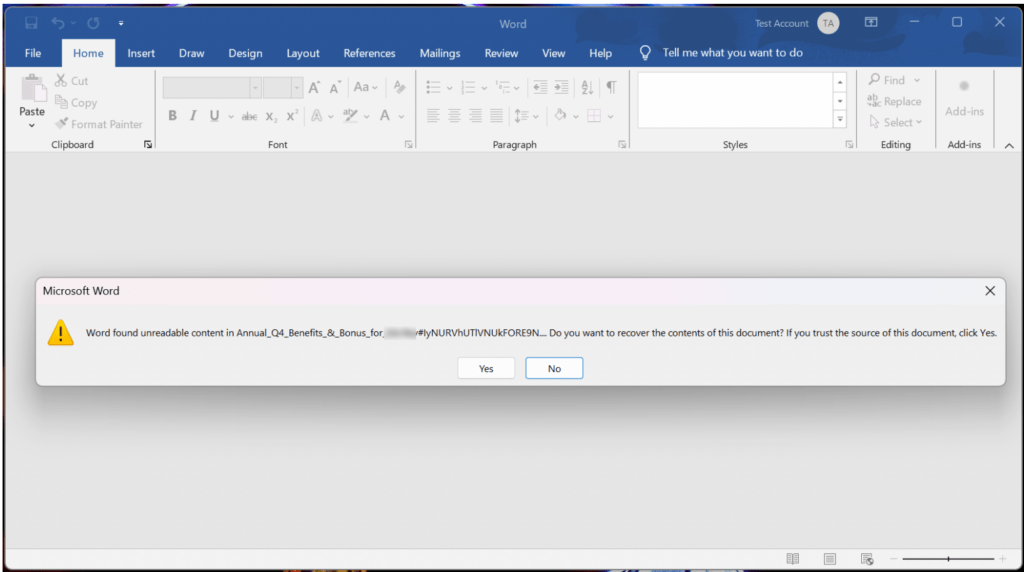
Dokumen Word Rusak Jadi Senjata Baru

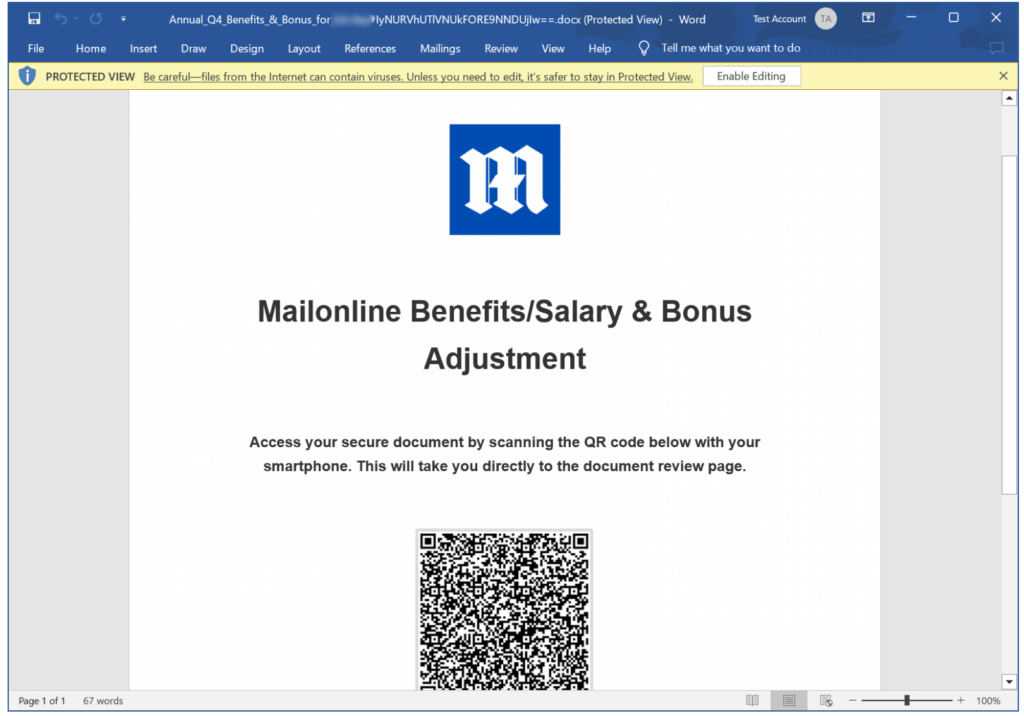
Dokumen phising ini rusak sedemikian rupa sehingga mudah dipulihkan, menampilkan dokumen yang memberi tahu target untuk memindai kode QR guna mengambil dokumen.

Seperti yang dapat Anda lihat di bawah, dokumen ini diberi merek dengan logo perusahaan yang menjadi target untuk membuat korban percaya.

Seperti operasi yang menargetkan Daily Mail yang ditunjukkan di bawah ini.
Dokumen Word Rusak Jadi Senjata Baru


Baca juga: File Dokumen Rusak Ini Dia Penyebabnya Win32Quervar C

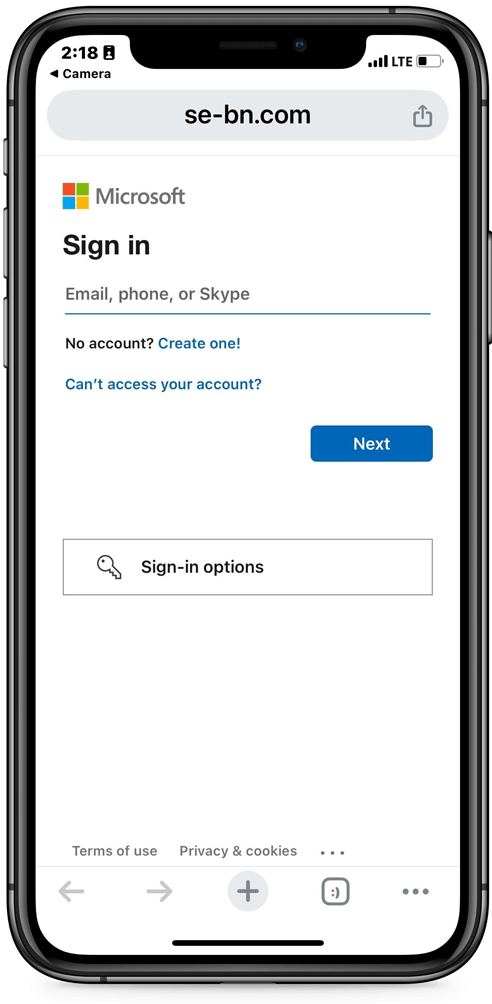
Memindai kode QR akan membawa pengguna ke situs phising yang berpura-pura menjadi login Microsoft, yang berupaya mencuri kredensial pengguna.
Dokumen Word Rusak Jadi Senjata Baru

Meskipun tujuan akhir dari serangan phising ini bukanlah hal baru, penggunaan dokumen Word yang rusak merupakan taktik baru yang digunakan untuk menghindari deteksi.

Meskipun berkas-berkas ini berhasil beroperasi di dalam OS, berkas-berkas tersebut tetap tidak terdeteksi oleh sebagian besar solusi keamanan karena kegagalan menerapkan prosedur yang tepat untuk jenis berkasnya.

Berkas-berkas tersebut diunggah ke VirusTotal, tetapi semua solusi antivirus mengembalikan “bersih” atau “Item Tidak Ditemukan” karena tidak dapat menganalisis berkas dengan benar.

Lampiran-lampiran Ini Cukup Efektif

Dari lampiran yang dibagikan dan digunakan dalam operasi ini, hampir semuanya tidak terdeteksi di VirusTotal, dengan hanya beberapa yang terdeteksi oleh 2 vendor.

Pada saat yang sama, hal ini juga dapat disebabkan oleh fakta bahwa tidak ada kode berbahaya yang ditambahkan ke dokumen, dan dokumen tersebut hanya menampilkan kode QR.

Aturan umum tetap berlaku untuk melindungi diri Anda dari serangan phising ini.

Jika menerima email yang tidak dikenal, email tersebut harus segera dihapus atau dikonfirmasi dengan admin jaringan sebelum membukanya.

Demikian pembahasan mengenai dokumen Word rusak jadi senjata baru, semoga informasi yang dipaparkan di atas dapat bermanfaat bagi pembacanya.


Baca lainnya:

  • Dokumen OneNote Menjadi Media Pengelabuan
  • Pencuri Dokumen Rahasia XDSpy 9 Tahun Beroperasi Tanpa Diketahui
  • Menyembunyikan Kode dalam Atribut File
  • Menghapus Data Personal dari Google Search
  • Menghindari Data Personal berakhir di Dark Web
  • Malware Android Kloning Data Pembayaran
  • Data Leak Prevention Cegah Pelanggaran Data
  • Kebocoran Data dan Pelanggaran Data


Sumber berita:


WeLiveSecurity


Post navigation

Previous FBI Berikan Saran Cara Mengatasi Penipuan AI
Next Serangan Ekspor Data

artikel terkini

Awas! Jangan Asal Curhat pada Chatbot AI Awas! Jangan Asal Curhat pada Chatbot AI

Awas! Jangan Asal Curhat pada Chatbot AI

October 8, 2026
Keamanan Pintar: Jawaban Tantangan Siber untuk UKM Keamanan Pintar: Jawaban Tantangan Siber untuk UKM

Keamanan Pintar: Jawaban Tantangan Siber untuk UKM

October 8, 2026
Penjahat Siber Sembunyikan Jejak dalam Serangan ClickFix Penjahat Siber Sembunyikan Jejak dalam Serangan ClickFix

Penjahat Siber Sembunyikan Jejak dalam Serangan ClickFix

October 8, 2026
Pembajakan Akun Surel Profesional Pembajakan Akun Surel Profesional

Pembajakan Akun Surel Profesional

October 8, 2026
Panduan Praktis Melindungi Diri di Ruang Digital Panduan Praktis Melindungi Diri di Ruang Digital

Panduan Praktis Melindungi Diri di Ruang Digital

October 7, 2026
Ancaman Baru Incar Nasabah Perbankan Digital Ancaman Baru Incar Nasabah Perbankan Digital

Ancaman Baru Incar Nasabah Perbankan Digital

October 7, 2026
Kejahatan Seks Siber & Kekerasan Berbasis Gender Online Kejahatan Seks Siber & Kekerasan Berbasis Gender Online

Kejahatan Seks Siber & Kekerasan Berbasis Gender Online

October 7, 2026
Email Phising di Era AI Makin Semakin Sulit Dilawan Email Phising di Era AI Makin Semakin Sulit Dilawan

Email Phising di Era AI Makin Semakin Sulit Dilawan

October 6, 2026

Lainnya

Awas! Jangan Asal Curhat pada Chatbot AI Awas! Jangan Asal Curhat pada Chatbot AI
6 min read
  • Teknologi

Awas! Jangan Asal Curhat pada Chatbot AI

October 8, 2026
Keamanan Pintar: Jawaban Tantangan Siber untuk UKM Keamanan Pintar: Jawaban Tantangan Siber untuk UKM
6 min read
  • Teknologi

Keamanan Pintar: Jawaban Tantangan Siber untuk UKM

October 8, 2026
Penjahat Siber Sembunyikan Jejak dalam Serangan ClickFix Penjahat Siber Sembunyikan Jejak dalam Serangan ClickFix
4 min read
  • Sektor Bisnis
  • Sektor Personal
  • Teknologi

Penjahat Siber Sembunyikan Jejak dalam Serangan ClickFix

October 8, 2026
Pembajakan Akun Surel Profesional Pembajakan Akun Surel Profesional
3 min read
  • Teknologi

Pembajakan Akun Surel Profesional

October 8, 2026
PROSPERITA IT News | DarkNews by AF themes.