Credit image: Pixabay
Ransomware BTCWare yang pernah dideteksi ESET sebagai Win32/Filecoder.BTCWare awal kemunculannya dimulai pada bulan Maret dikenal juga sebagai CrptXXX, lalu versi lainnya menyusul yang kemudian dikenal dan menjadi terkenal dengan sebutan BTCWare atau CryptoByte, muncul seminggu kemudian.
Setelah berhasil ditumpas oleh para peneliti keamanan dengan merilis alat dekripsi file yang tersandera, pengembang ransomware sepertinya tidak juga jera dengan ulah dan perbuatannya. Sebuah varian baru ransowmare BTCWare telah diciptakan dengan ciri khas menambahkan ekstensi _nuclear untuk file terenkripsi.
Cara Kerja BTCWare
Keluarga ransomware BTCWare didistribusikan oleh pengembang yang melakukan peretasan ke komputer dari jarak jauh pada perangkat yang memiliki kata sandi yang lemah. Begitu korban mencoba mengakses ke komputer mereka, bersamaan dengan itu ransomware menginstal dirinya dan mengenkripsi file korban.
Di masa lalu, para pengembang telah merilis kunci dekripsi untuk varian yang tidak lagi didistribusikan. Tampaknya mereka memutuskan untuk tidak lagi menawarkan ini kepada korban mereka. Sementara untuk varian terbaru ini, para peneliti kemanan masih berusaha keras untuk menemukan formulasi yang tepat untuk dapat mendekripsi file yang ternekripsi.
Secara keseluruhan metode enkripsi yang digunakan masih tetap sama seperti dalam varian sebelumnya. Meski demikian, ada beberapa perbedaan. Pertama dan terutama, varian ini mempunyai ransom note baru dengan nama file HELP.hta. Catatan tebusan ini berisi petunjuk untuk menghubungi black.world@tuta.io untuk informasi pembayaran.
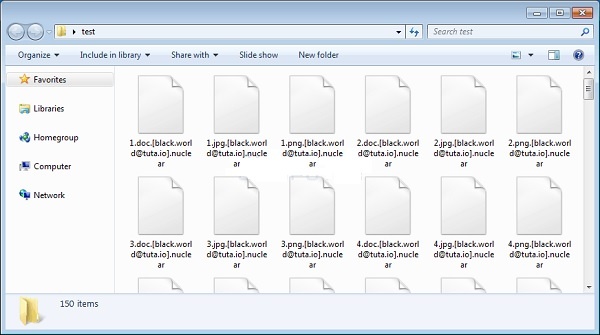
Perubahan berikutnya yang terlihat adalah ekstensi ditambahkan ke file terenkripsi. Dengan versi ini, ketika sebuah file dienkripsi oleh ransomware, maka ia akan mengubah nama file dan kemudian menambahkan ekstensi [url_email] .nuclear ke nama file terenkripsi. Misalnya, versi saat ini akan mengenkripsi file bernama coba.jpg dan mengganti nama menjadi coba.jpg. [Black.world@tuta.io] .nuclear.
Tindakan Pencegahan
Ransomware BTCWare varian terbaru tidak bisa dianggap sepele, selama para peneliti keamanan belum menemukan penangkalnya, para pengguna komputer harus berhati-hati atas segala kemungkinan. Untuk terhindar dari serangan ransomware ini atau yang lainnya, berikut ESET memberikan berapa tips pencegahan:
- Backup data secara teratur dan simpan salinan backup di tempat berbeda. Lalu enkripsi backup Anda sehingga tidak perlu lagi merasa kuatir jika perangkat back up jatuh ke tangan yang salah.
- Pastikan Windows yang digunakan selalu terupdate terhadap patch atau hotfix dari windows.
- Gunakan konfigurasi yang optimal untuk mendapatkan perlindungan maksimal.
- Update antivirus secara online dan terjadwal, pastikan Anda mendapatkan update terakhir dari produsen antivirus untuk menangani malware yang beredar.
- Untuk perusahaan, gunakan antivirus dengan edisi bisnis dengan sistem management dan update terpusat untuk mempermudah management dan penanganan. Pastikan sistem management dan updatenya dapat diinstal di sistem operasi Linux Server untuk mengurangi kemungkinan terinfeksi.
- Lebih disarankan menggunakan antivirus yang sudah terintegrasi juga dengan Antispam.
- Pastikan Software ESET di komputer Anda selalu dan sudah terupdate.
- Bagi pengguna ESET gunakan konfigurasi ESET Anti Ransomware.
Sumber berita:
https://www.bleepingcomputer.com