Skip to content

PROSPERITA IT NEWS

Connect with Us

Social menu is not set. You need to create menu and assign it to Social Menu on Menu Settings.

Tags

2FA anti bocor data anti maling antivirus Andal antivirus andalan Antivirus Canggih Antivirus ESET antivirus hebat antivirus jempolan Antivirus Komprehensif antivirus nomor satu Antivirus Nomor Wahid Antivirus Papan Atas Antivirus Populer Antivirus Super antivirus superb Antivirus Super Ringan anti virus super ringan Antivirus Tangguh Antivirus Terbaik Antivirus Top BacaPikirshare BacaPikriShare Cyber security Data Security Edukasi KOnsumen Edukasi Siber ESET ESET deteksi Ransomware ESET Indonesia ESET PArental Control GreyCortex Keamanan Komputer Malware News prosperita Parental Control phising Prosperita Ransomware Riset ESET Super Ringan tips Tips & Trik Trojan vimanamail

Categories

  • Edukasi
  • Mobile Security
  • News Release
  • Ransomware
  • Sektor Bisnis
  • Sektor Personal
  • Teknologi
  • Tips & Tricks
  • Uncategorized
  • Home
  • Home
  • Teknologi
  • ESET RILIS DECRYPTOR RANSOMWARE CRYSIS
  • Teknologi

ESET RILIS DECRYPTOR RANSOMWARE CRYSIS

2 min read

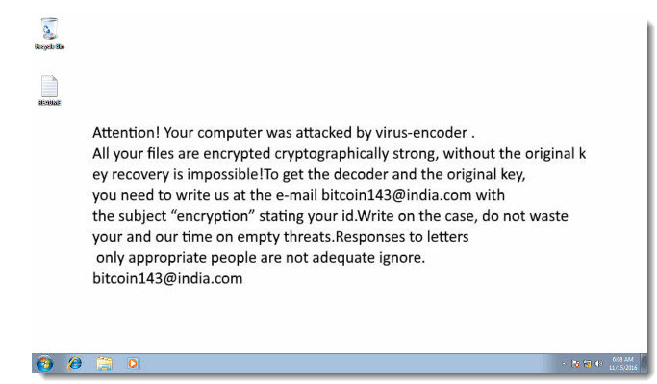
Ransomware Crysis, dideteksi sebagai Win32/Filecoder.Crysis pertama kali ditemukan oleh ESET pada Februari 2016 lalu. Crysis mampu mengenkripsi file pada hard drive, removable media dan network drive. Data penting Anda akan dienkripsi dan informasi berikut akan ditampilkan di latar belakang desktop komputer Anda, bisa juga dalam .txt, .Html atau png file. FIle Anda pun telah berganti nama menggunakan salah satu ekstensi: .xbtl, .crysis, .crypt
crysis

Biasanya Anda akan menerima pesan didesktop seperti berikut:
–
“Attention! Your computer was attacked by virus-encoder… bitcoin 143@india.com”
– “Your data was ecrypted… Do not try to decrupt it data will be lost..
checksupport@163.com”
– “To restore information email technical support”
– ”All your data was crypted to get it back
write to
helphomeless@india.com”

Penyebaran Ransomware Crysis

Penyebaran Ransomware Crysis dapat dilakukan dengan berbagai cara yaitu melalui e-mail attachment sehingga ketika attachment dibuka, secara otomatis Crysis akan diinjeksi ke dalam komputer. Malicious code juga bisa disembunyikan dalam badan email, artinya perangkat bisa langsung terinfeksi hanya dengan membuka email meskipun tidak membuka attachment sama sekali.

Cara lain Crysis dikirimkan adalah dengan bantuan jejaring sosial dan layanan berbagi file yang dapat berisi attachment berbahaya ata file dengan payload ransomware Crysis di dalamnya. File juga bisa muncul misalnya sebagai sesuatu yang dibutuhkan seperti update software penting.

Browsing situs tidak dikenal dengan mengklik redirect link juga dapat menjadi penyebab infeksi dari malware ini. Yang tidak biasa dari penyebaran Crysis adalah, Crysis mampu membuat file executable tampil sebagai non executable.

Selamat Tinggal Ransomware Crysis

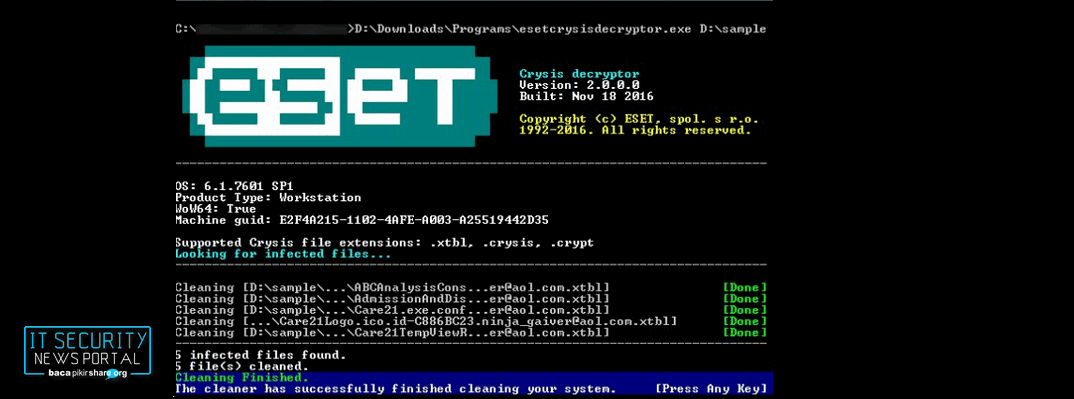
Dengan mengunduh ESET Crysis Decryptor, saat ini pengguna di seluruh dunia dapat membersihkan perangkat mereka dari infeksi Ransomware Crysis dan mendapatkan data penting mereka kembali. Berikut kami tulis langkah-langkahnya:

  1.  Unduh tool dan simpan dalam komputer Anda, unduh Decryptor di sini.
  2.  Klik Start → All Programs → Accessories, klik kanan pada Command prompt dan kemudian pilih Run as administrator dari menu context.
  3. Pengguna Windows 8/8.1/10: tekan tombol Windows + Q untuk mencari aplikasi, ketik Command prompt ke dalam bidang pencarian, klik kanan Command prompt dan kemudian pilih un as administrator dari menu context.
  4.  Ketik perintah cd %userprofile%\Desktop (jangan menganti “userprofile” dengan username Anda, ketik perintah sesuai yang ditunjukkan) kemudian tekan Enter.
  5. Ketik perintah ESETCrysisDecryptor.exe dan tekan Enter
  6.  Baca dan setujui End User License Agreement (EULA)
  7. Ketik ESETCrysisDecryptor.exe C: dan tekan Enter untuk memindai drive C. untuk memindai drive berbeda, ganti C: dengan huruf drive yang ada. Switches CrysisDecryptor Dalam banyak kasus, menjalankan decryptor tool seperti yang ditunjukan pada langkah keenam adalah pilihan terbaik yang bisa dilakukan. Jika Anda terbiasa menggunnakan
    baris perintah switches, Anda bisa memanfaatkan Switches yang tersedia pada CrysisDecryptor tool:
    /s – jalankan tool dalam silent mode
    /d – jalankan tool dalam debug mode
    /h or /?— Menunjukkan penggunaan
  8. Tool pembersih Crysis akan berjalan dan pesan “Looking for infected files…” akan
    ditampilkan. Jika infeksi ransomware Crysis ditemukan, ikuti petunjuk dari Crysis decryptor untuk membersihkan sistem Anda

sumber :

http://www.welivesecurity.com
Tags: ESET deteksi Ransomware ESET RILIS DECRYPTOR Ransomware RANSOMWARE CRYSIS Super Ringan

Post navigation

Previous Tips Sehat dan Aman di Jejaring Sosial
Next Ransomware Locky Menyerang Melalui Facebook Messenger

artikel terkini

Keunggulan ESET PROTECT Enterprise Cloud dalam Pengujian Endpoint Global Keunggulan ESET PROTECT Enterprise Cloud dalam Pengujian Endpoint Global

Keunggulan ESET PROTECT Enterprise Cloud dalam Pengujian Endpoint Global

October 20, 2026
Darurat Keamanan WAF: Ancaman Akses Root dan SYSTEM Darurat Keamanan WAF: Ancaman Akses Root dan SYSTEM

Darurat Keamanan WAF: Ancaman Akses Root dan SYSTEM

October 20, 2026
Menghadapi Email Bombing Menghadapi Email Bombing

Menghadapi Email Bombing

October 20, 2026
Pencurian Data Berkedok Validasi Kepesertaan BPJS Kesehatan Pencurian Data Berkedok Validasi Kepesertaan BPJS Kesehatan

Pencurian Data Berkedok Validasi Kepesertaan BPJS Kesehatan

October 19, 2026
Collabora Nextcloud Ancam Integritas Data Server Collabora Nextcloud Ancam Integritas Data Server

Collabora Nextcloud Ancam Integritas Data Server

October 19, 2026
Modus Iron Man System dan Ekosistem Phising Global Modus Iron Man System dan Ekosistem Phising Global

Modus Iron Man System dan Ekosistem Phising Global

October 19, 2026
Notifikasi Kebocoran Data Minim Informasi? Notifikasi Kebocoran Data Minim Informasi?

Notifikasi Kebocoran Data Minim Informasi?

October 15, 2026
Celah Unggahan Berbahaya Incar Plugin WordPress Celah Unggahan Berbahaya Incar Plugin WordPress

Celah Unggahan Berbahaya Incar Plugin WordPress

October 15, 2026

Lainnya

Keunggulan ESET PROTECT Enterprise Cloud dalam Pengujian Endpoint Global Keunggulan ESET PROTECT Enterprise Cloud dalam Pengujian Endpoint Global
4 min read
  • Sektor Bisnis
  • Teknologi

Keunggulan ESET PROTECT Enterprise Cloud dalam Pengujian Endpoint Global

October 20, 2026
Darurat Keamanan WAF: Ancaman Akses Root dan SYSTEM Darurat Keamanan WAF: Ancaman Akses Root dan SYSTEM
4 min read
  • Teknologi

Darurat Keamanan WAF: Ancaman Akses Root dan SYSTEM

October 20, 2026
Menghadapi Email Bombing Menghadapi Email Bombing
4 min read
  • Teknologi

Menghadapi Email Bombing

October 20, 2026
Pencurian Data Berkedok Validasi Kepesertaan BPJS Kesehatan Pencurian Data Berkedok Validasi Kepesertaan BPJS Kesehatan
5 min read
  • Sektor Personal
  • Teknologi

Pencurian Data Berkedok Validasi Kepesertaan BPJS Kesehatan

October 19, 2026
PROSPERITA IT News | DarkNews by AF themes.