Image credit: Dreamina
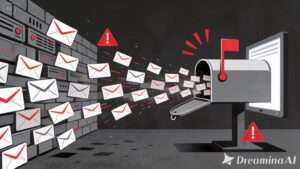
Menghadapi Email Bombing – Belum lama ini, sebuah laporan mengungkapkan kasus seorang wanita yang dikejutkan oleh banjir ribuan surel. Surel yang masuk ke kotak masuknya (inbox) terjadi dalam kurun waktu 24 jam, yang berisi berbagai buletin (newsletters) dan promosi yang tidak pernah ia daftarkan sebelumnya.
Namun, ini bukanlah kampanye spam biasa. Tujuan sebenarnya di balik serangan banjir surel ini sangat berbahaya: menenggelamkan dan menyembunyikan surel peringatan dari bank korban terkait transaksi pembelian laptop palsu yang dilakukan penjahat.
Fenomena ini dikenal sebagai email bombing (pengeboman surel). Jika Anda pernah mengalaminya, ini bisa menjadi tanda peringatan dini bahwa identitas atau akun online Anda telah disusupi oleh pelaku kejahatan.
Baca juga: Penipuan QR Code Surat Tilang
Apa Itu Email Bombing?
Kadang disebut juga sebagai form bombing, list bombing, atau subscription bombing, serangan pengeboman surel ini biasanya mengikuti pola yang serupa:
- Pencurian Alamat Surel: Pelaku mendapatkan alamat surel Anda dari kebocoran data masa lalu, basis data pemasaran, kebocoran online, atau serangan phishing sebelumnya.
- Pendaftaran Otomatis: Menggunakan alat otomatis berbasis bot (bot-powered tools), pelaku mendaftarkan alamat surel Anda ke ratusan atau bahkan ribuan layanan online resmi secara bersamaan seperti buletin, langganan milis, uji coba gratis (free trial), hingga kompetisi.
- Banjir Surel: Karena layanan tersebut asli, surel konfirmasi selamat datang (welcome email) yang dikirimkan tidak akan diblokir oleh filter spam. Akibatnya, kotak masuk Anda langsung penuh meluber.
Mengapa Penjahat Melakukan Email Bombing?
Secara umum, ada dua alasan utama di balik aksi pengeboman surel:
- Menutupi Kejahatan Lain (Sebagai Pengalihan): Penjahat berusaha mengalihkan perhatian Anda agar Anda tidak melihat surel peringatan yang asli di tengah tumpukan pesan buatan tersebut. Mereka mungkin telah meretas salah satu akun Anda, mereset kata sandi, atau melakukan pembelian fiktif atas nama Anda dan mengirimkan invoice palsu. Tujuannya adalah menciptakan tabir asap (smokescreen) agar Anda tidak menyadari penipuan yang lebih serius.
- Modus Penipuan Dukungan Teknis Palsu (Tech Support Scam): Setelah mengirimi Anda spam, peretas mungkin akan menghubungi Anda dengan menyamar sebagai teknisi dukungan IT. Mereka mengeklaim bisa “memperbaiki” masalah surel Anda, lalu meminta biaya atau menipu Anda agar menginstal perangkat lunak akses jarak jauh (remote access software). Dari sana, mereka dapat mencuri kata sandi yang tersimpan di peramban atau memasang malware.
Dalam lingkup korporasi atau perusahaan, taktik ini sering digunakan untuk mengalihkan perhatian tim keamanan siber dari serangan yang lebih besar, seperti:
- Pencurian data.
- Pembajakan email bisnis.
- Atau sebagai bentuk pemerasan (ransomware).
Baca juga: Memenangkan Balapan Melawan AI Siber
Apa yang Harus Dilakukan Jika Anda Menjadi Korban?
Jika Anda masuk ke akun surel dan mendapati kotak masuk Anda dipenuhi ribuan pesan spam, jangan panik! Ikuti langkah-langkah berikut:
1. Jangan Buang Waktu untuk Unsubscribe.
Alih-alih mencoba berhenti berlangganan dari semua layanan satu per satu, fokuskan energi Anda untuk menemukan pesan yang ingin disembunyikan oleh penyerang.
Cari surel tentang peringatan keamanan, masuk perangkat baru (new device sign-in), perubahan nomor/surel, perubahan kata sandi, atau transaksi pembelian. Periksa juga folder Spam.
2. Periksa Akun Sensitif Secara Mandiri.
Jika Anda tidak langsung menemukan pesan tersebut, cek akun-akun paling penting Anda secara manual:
- Perbankan, PayPal, kartu kredit, atau dompet kripto.
- Akun ekosistem utama (Apple, Google, Microsoft).
- Akun media sosial.
3. Amankan Akun yang Disusupi.
Jika Anda menemukan aktivitas mencurigakan, segera ubah kata sandi dengan kombinasi yang kuat dan unik, lalu aktifkan autentikasi dua faktor (2FA).
Pastikan alamat surel pemulihan (recovery email) atau nomor telepon Anda tidak diubah oleh pelaku.
4. Bersihkan Kotak Masuk Secara Bertahap.
Cari pola pada surel spam tersebut (misalnya berdasarkan pengirim, rentang tanggal, atau domain), lalu pilih dan hapus secara massal dalam jumlah banyak.
5. Abaikan Panggilan Telepon Mencurigakan.
Jika ada orang yang menghubungi Anda dan mengaku sebagai teknisi ahli yang ingin memperbaiki masalah surel Anda, tutup telepon seketika.
Cara Mencegah Serangan Email Bombing
Meskipun sulit untuk mengontrol sepenuhnya agar alamat surel Anda tidak bocor ke tangan yang salah, Anda dapat meminimalkan risikonya dengan langkah pencegahan berikut:
1. Lindungi Informasi Publik.
Hindari membagikan alamat surel utama Anda secara terbuka di halaman web publik atau profil media sosial.
2. Gunakan Pengelola Kata Sandi (Password Manager).
Amankan akun utama surel Anda dengan kata sandi yang kuat dan unik serta aktifkan 2FA (menggunakan aplikasi authenticator atau passkeys).
3. Gunakan Surel Sekunder.
Pertimbangkan untuk memiliki alamat surel cadangan khusus untuk kegiatan yang kurang penting, seperti belanja online, pendaftaran diskon, atau hiburan.
Dengan cara ini, jika surel sekunder Anda terkena email bombing, surel utama untuk urusan bank dan dokumen penting tetap aman.
Baca artikel lainnya:
- Metode Phising QRIS Palsu
- Bermacam Trik Penipuan Kode QR
- Email Phising Berisi Quishing
- Quishing Mobil Listrik
- Peretas Kini Serang Lewat Obrolan dan Kode QR
- LandFall Ancaman Spyware Canggih di WhatsApp
- Memanfaatkan AI Melawan Ancaman berbasis AI
- Kartel Hacker dan Kerugian Miliaran Rupiah
- Penipuan Berbagi Layar WhatsApp
- Jebakan Email Makin Canggih Berkat AI
Sumber berita: