Skip to content

PROSPERITA IT NEWS

Connect with Us

Social menu is not set. You need to create menu and assign it to Social Menu on Menu Settings.

Tags

2FA anti bocor data anti maling antivirus Andal antivirus andalan Antivirus Canggih Antivirus ESET antivirus hebat antivirus jempolan Antivirus Komprehensif antivirus nomor satu Antivirus Nomor Wahid Antivirus Papan Atas Antivirus Populer Antivirus Super antivirus superb Antivirus Super Ringan anti virus super ringan Antivirus Tangguh Antivirus Terbaik Antivirus Top BacaPikirshare BacaPikriShare Cyber security Data Security Edukasi KOnsumen Edukasi Siber ESET ESET deteksi Ransomware ESET Indonesia ESET PArental Control GreyCortex Keamanan Komputer Malware News prosperita Parental Control phising Prosperita Ransomware Riset ESET Super Ringan tips Tips & Trik Trojan vimanamail

Categories

  • Edukasi
  • Mobile Security
  • News Release
  • Ransomware
  • Sektor Bisnis
  • Sektor Personal
  • Teknologi
  • Tips & Tricks
  • Uncategorized
  • Home
  • Home
  • Teknologi
  • Ransomware Mirip WannaCry Serang Android
  • Teknologi

Ransomware Mirip WannaCry Serang Android

2 min read

Credit image: Pixabay

Serangan Blitzkrieg WannaCry yang mengguncang dunia menginfeksi ratusan ribu komputer dalam hitungan hari telah menginspirasi kriminal lain yang berasal dari Tiongkok. Bedanya, jika WannaCry mengincar komputer, penjahat siber negeri tirai bambu ini memilih Android sebagai sasarannya.

Ransomware Android yang diciptakan penjahat siber Tiongkok ini menggunakan grafis serupa dengan ransom note WannaCry untuk menakuti dan menipu pengguna agar segera membayar uang tebusan. Pelaku berharap dengan meniru WannaCry akan mengintimidasi dan mempengaruhi korban secara psikologis untuk mengikuti kemauan pelaku.

Para peneliti keamanan melihat bahwa pelaku di balik ransomware Android menyerupai WannaCry menyebar ransomware melalui forum game Tiongkok. Aplikasi berbahaya berisi ransomware menyamar sebagai plugin untuk King of Glory, game mobile yang sangat populer di Tiongkok.
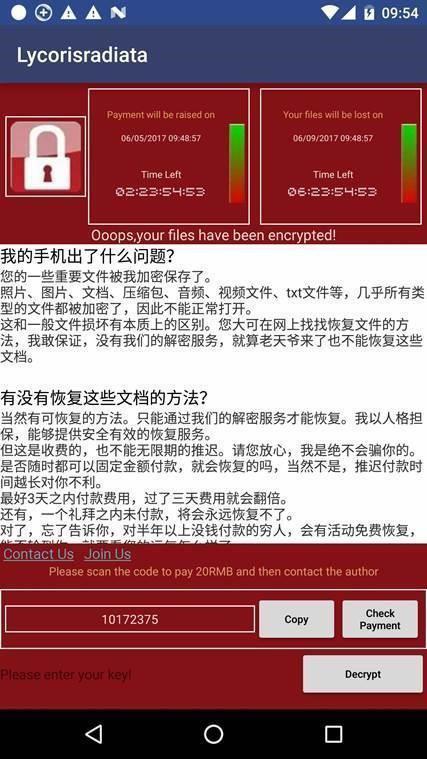
Duplikasi Amatiran

Melihat dari tampilan ransomware, jelas ransomware ini merupakan hasil pekerjaan pengembang ransomware yang masih amatiran. Dirinya tidak sadar bahwa perbuaatannya ini bisa membawanya berakhir di penjara.

Tidak seperti 99,9% dari ransomware yang ada saat ini, WannaCry abal-abal untuk perangkat Android ini meminta pengguna membayar biaya tebusan sebesar 40 Renminbi China ($ 6) melalui provider pembayaran Tiongkok QQ, Alipay, atau WeChat.

Dari metode pembayaran saja sudah jelas pengembang ransomware ini masih mentah, bukan menggunakan Bitcoin malah memilih metode pembayaran lokal yang sangat jelas bisa dilacak oleh pihak berwajib, apalagi pemerintah Tiongkok sendiri memiliki teknologi untuk melacak dan mengakses data secara detil.

Polisi Tiongkok mungkin hanya membutuh waktu sesaat saja untuk melacak siapa orang yang menerima semua uang tebusan dan mencari siapa operator ransomware.

Bukan Enkripsi Amatiran

Di luar dari metode pembayaran uang tebusan yang ceroboh dan tidak berkelas, ransomware WannaCry KW ini menggunakan enkripsi yang tidak main-main. Untuk urusan ini pelaku terlihat agak lebih cerdas.

Mengapa enkripsi ransomware abal-abal ini dikatakan tidak main-main? karena biasanya untuk level ransomware yang menyerang Android kebanyakan masih menggunakan Locker Ransomware alias tidak mengenkripsi data korban. Berbeda dengan WannaCry ini yang benar mampu mengenkripsi file.

Ransomware menggunakan enkripsi AES untuk mengunci file, dan menambahkan ekstensi pada semua file terenkripsi yang terdiri dari campuran karakter huruf Tiongkok dan latin.

Karena sumber daya terbatas pada perangkat Android, ransomware hanya akan mengenkripsi file berukuran di bawah 10KB. Agar tidak merusak dan menabrak OS Android, ransomware tidak mengenkripsi file yang namanya dimulai dengan sebuah titik, atau file yang ada di folder yang menyertakan “android”, “com”, “DCIM”, “download”, atau “miad” dalam jalur file mereka. Ransomware ini juga hanya mengenkripsi file di penyimpanan eksternal smartphone.

Sumber berita:

https://www.bleepingcomputer.com/
Tags: Android anti virus super ringan ESET deteksi Ransomware Super Ringan

Post navigation

Previous Trojan Ekstensi Firefox Sabot Instagram
Next Hilangnya Kemanusiaan dari Pengembang Ransomware GPAA

artikel terkini

Trik Baru Phising Tanpa Tanda Bahaya Klasik Trik Baru Phising Tanpa Tanda Bahaya Klasik

Trik Baru Phising Tanpa Tanda Bahaya Klasik

September 30, 2026
Mengenal Supabase dan Risiko Keamanan Datanya Mengenal Supabase dan Risiko Keamanan Datanya

Mengenal Supabase dan Risiko Keamanan Datanya

September 30, 2026
Fenomena LLMjacking dan Risiko Keamanan Akun AI Fenomena LLMjacking dan Risiko Keamanan Akun AI

Fenomena LLMjacking dan Risiko Keamanan Akun AI

September 30, 2026
Teknik DLL Sideloading di Balik Ancaman NeedyMantis Teknik DLL Sideloading di Balik Ancaman NeedyMantis

Teknik DLL Sideloading di Balik Ancaman NeedyMantis

September 30, 2026
Sisi Gelap Vibe Coding dan Ancaman Privasi Pengguna Sisi Gelap Vibe Coding dan Ancaman Privasi Pengguna

Sisi Gelap Vibe Coding dan Ancaman Privasi Pengguna

September 29, 2026
Modus Infostealer Lunex yang Lumpuhkan EDR Modus Infostealer Lunex yang Lumpuhkan EDR

Modus Infostealer Lunex yang Lumpuhkan EDR

September 29, 2026
PeopleSoft Disalahgunakan untuk Sebar Web Shell PeopleSoft Disalahgunakan untuk Sebar Web Shell

PeopleSoft Disalahgunakan untuk Sebar Web Shell

September 29, 2026
Kredensial Korban Dicuri Lewat Dokumen Palsu Kredensial Korban Dicuri Lewat Dokumen Palsu

Kredensial Korban Dicuri Lewat Dokumen Palsu

September 29, 2026

Lainnya

Trik Baru Phising Tanpa Tanda Bahaya Klasik Trik Baru Phising Tanpa Tanda Bahaya Klasik
3 min read
  • Sektor Bisnis
  • Sektor Personal

Trik Baru Phising Tanpa Tanda Bahaya Klasik

September 30, 2026
Mengenal Supabase dan Risiko Keamanan Datanya Mengenal Supabase dan Risiko Keamanan Datanya
4 min read
  • Sektor Bisnis
  • Teknologi

Mengenal Supabase dan Risiko Keamanan Datanya

September 30, 2026
Fenomena LLMjacking dan Risiko Keamanan Akun AI Fenomena LLMjacking dan Risiko Keamanan Akun AI
4 min read
  • Sektor Bisnis
  • Teknologi

Fenomena LLMjacking dan Risiko Keamanan Akun AI

September 30, 2026
Teknik DLL Sideloading di Balik Ancaman NeedyMantis Teknik DLL Sideloading di Balik Ancaman NeedyMantis
4 min read
  • Sektor Bisnis

Teknik DLL Sideloading di Balik Ancaman NeedyMantis

September 30, 2026
PROSPERITA IT News | DarkNews by AF themes.