Skip to content

PROSPERITA IT NEWS

Connect with Us

Social menu is not set. You need to create menu and assign it to Social Menu on Menu Settings.

Tags

2FA anti bocor data anti maling antivirus Andal antivirus andalan Antivirus Canggih Antivirus ESET antivirus hebat antivirus jempolan Antivirus Komprehensif antivirus nomor satu Antivirus Nomor Wahid Antivirus Papan Atas Antivirus Populer Antivirus Super antivirus superb Antivirus Super Ringan anti virus super ringan Antivirus Tangguh Antivirus Terbaik Antivirus Top BacaPikirshare BacaPikriShare Cyber security Data Security Edukasi KOnsumen Edukasi Siber ESET ESET deteksi Ransomware ESET Indonesia ESET PArental Control GreyCortex Keamanan Komputer Malware News prosperita Parental Control phising Prosperita Ransomware Riset ESET Super Ringan tips Tips & Trik Trojan vimanamail

Categories

  • Edukasi
  • Mobile Security
  • News Release
  • Ransomware
  • Sektor Bisnis
  • Sektor Personal
  • Teknologi
  • Tips & Tricks
  • Uncategorized
  • Home
  • Home
  • Teknologi
  • Ketika Star Trek Berkelana di Dunia Digital
  • Teknologi

Ketika Star Trek Berkelana di Dunia Digital

2 min read

Credit image: Pixabay

Film fenomenal besutan Gene Roddenberry merupakan salah satu franchise hiburan paling laris di dunia dan tak lekang oleh masa, kini berpetualang di internet bukan sebagai hiburan melainkan sebuah malware yang bernama ransomware Kirk.

James T Kirk adalah nama kapten pesawat ruang angkasa USS Enterprise dalam film Star Trek. Ini yang kemudian menjadi korelasi nama ransomware yang baru saja ditemukan. Kirk ditulis menggunakan bahasa pemrograman Python dan menjadi ransomware pertama yang memanfaatkan Monero sebagai salah satu metode pembayaran uang tebusan.
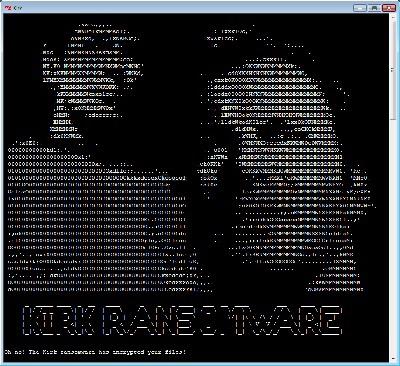
Ransomware Kirk menggunakan Monero untuk pembayaran uang tebusan sejak Monero dirilis, layanan ini menjadi rujukan sebagai sistem pembayaran yang lebih aman dan anonim daripada Bitcoin. Hal ini menyebabkan situs kriminal bawah tanah, seperti AlphaBay menerimanya sebagai alat pembayaran bagi penjahat.

Mungkin ini pertama kalinya Monero diperkenalkan sebagai layanan pembayaran uang tebusan ransomware. Masalahnya, dengan sistem pembayaran baru menjadi masalah baru bagi korban, ketika Bitcoin mulai diterima, muncul layanan cryptocurrency baru dalam sistem pembayaran tentu akan membingungkan korban.

Proses Enkripsi Kirk

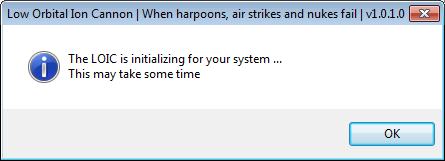
Sebenarnya masih belum jelas bagaimana ransomware Kirk disebarkan, tetapi diketahui jika Kirk menyamar sebagai network stress tool yang disebut Low Orbital Ion Cannon. Saat ini bernama loic_win32.exe.

Ketika ransomware Kirk dijalankan ia akan menghasilkan password AES yang digunakan untuk mengenkripsi file korban. Kunci AES ini kemudian dienkripsi oleh kunci enkripsi publik RSA-4096 embedd dan menyimpannya dalam file yang disebut pwd dalam direktori yang sama seperti executable ransomware.

Jika korban ingin membayar uang tebusan, jangan sampai menghapus file pwd karena di dalamnya berisi enkripsi kunci dekripsi file korban. Tapi, hanya pengembang ransomware yang dapat mendekripsi file ini dan jika korban ingin membayar tebusan, file ini menjadi syarat wajib yang harus dikirim.

Ransomware Kirk kemudian akan menampilkan dialog box yang menunjukkan slogan LOIC network stress tool. Bunyi slogan itu adalah “Low Orbital Ion Cannon | When harpoons, air strikes and nukes fail | v1.0.1.0”.
Langkah selanjutnya, ransomware Kirk mulai memindai drive C: mencari file yang memiliki ekstensi file tertentu. Total ekstensi file yang menjadi target mencapai 625 jenis file. Begitu mereka menemukan ekstensi yang dicari, Kirk akan mengenkripsi menggunakan kunci enkripsi AES yang dibuat sebelumnya dan kemudian menambahkan ekstensi .kirk untuk nama file terenkripsi.

Selesai mengenkripsi file target, ransomware memasukkan ransom note yang disebut RANSOM_NOTE.txt di folder yang sama di mana executable berada. Kemudian menampilkan ransom note pada layar desktop korban.

Ransom note memberitahu korban bahwa mereka harus membeli 1100 mata uang Monero dan mengirimkannya ke alamat tertutup Monero. Setelah pembayaran dilakukan, korban harus email file pwd dan ID transaksi pembayaran ke alamat email kirk.help@scryptmail.com atau kirk.payments@scryptmail.com untuk menerima decryptor.

Sumber berita:

https://www.bleepingcomputer.com

Tags: startrek

Post navigation

Previous Belanja Online Simpel Namun Berisiko Tinggi
Next Penunggang Gelap Ransomware Petya

artikel terkini

Prediksi CPU Dimanipulasi untuk Curi Password Linux Prediksi CPU Dimanipulasi untuk Curi Password Linux

Prediksi CPU Dimanipulasi untuk Curi Password Linux

October 1, 2026
Bahaya Modifikasi Kode Ekstraksi pada Arsip Mandiri Bahaya Modifikasi Kode Ekstraksi pada Arsip Mandiri

Bahaya Modifikasi Kode Ekstraksi pada Arsip Mandiri

October 1, 2026
Ad Blocker Palsu Curi Riwayat Chat AI Ad Blocker Palsu Curi Riwayat Chat AI

Ad Blocker Palsu Curi Riwayat Chat AI

October 1, 2026
Jebakan Recovery Scam di Balik Penipuan Timeshare Jebakan Recovery Scam di Balik Penipuan Timeshare

Jebakan Recovery Scam di Balik Penipuan Timeshare

October 1, 2026
Trik Baru Phising Tanpa Tanda Bahaya Klasik Trik Baru Phising Tanpa Tanda Bahaya Klasik

Trik Baru Phising Tanpa Tanda Bahaya Klasik

September 30, 2026
Mengenal Supabase dan Risiko Keamanan Datanya Mengenal Supabase dan Risiko Keamanan Datanya

Mengenal Supabase dan Risiko Keamanan Datanya

September 30, 2026
Fenomena LLMjacking dan Risiko Keamanan Akun AI Fenomena LLMjacking dan Risiko Keamanan Akun AI

Fenomena LLMjacking dan Risiko Keamanan Akun AI

September 30, 2026
Teknik DLL Sideloading di Balik Ancaman NeedyMantis Teknik DLL Sideloading di Balik Ancaman NeedyMantis

Teknik DLL Sideloading di Balik Ancaman NeedyMantis

September 30, 2026

Lainnya

Prediksi CPU Dimanipulasi untuk Curi Password Linux Prediksi CPU Dimanipulasi untuk Curi Password Linux
3 min read
  • Teknologi

Prediksi CPU Dimanipulasi untuk Curi Password Linux

October 1, 2026
Bahaya Modifikasi Kode Ekstraksi pada Arsip Mandiri Bahaya Modifikasi Kode Ekstraksi pada Arsip Mandiri
3 min read
  • Sektor Bisnis
  • Sektor Personal

Bahaya Modifikasi Kode Ekstraksi pada Arsip Mandiri

October 1, 2026
Ad Blocker Palsu Curi Riwayat Chat AI Ad Blocker Palsu Curi Riwayat Chat AI
5 min read
  • Sektor Personal
  • Teknologi

Ad Blocker Palsu Curi Riwayat Chat AI

October 1, 2026
Jebakan Recovery Scam di Balik Penipuan Timeshare Jebakan Recovery Scam di Balik Penipuan Timeshare
5 min read
  • Teknologi

Jebakan Recovery Scam di Balik Penipuan Timeshare

October 1, 2026
PROSPERITA IT News | DarkNews by AF themes.


