Skip to content

PROSPERITA IT NEWS

Connect with Us

Social menu is not set. You need to create menu and assign it to Social Menu on Menu Settings.

Tags

2FA anti bocor data anti maling antivirus Andal antivirus andalan Antivirus Canggih Antivirus ESET antivirus hebat antivirus jempolan Antivirus Komprehensif antivirus nomor satu Antivirus Nomor Wahid Antivirus Papan Atas Antivirus Populer Antivirus Super antivirus superb Antivirus Super Ringan anti virus super ringan Antivirus Tangguh Antivirus Terbaik Antivirus Top BacaPikirshare BacaPikriShare Cyber security Data Security Edukasi KOnsumen Edukasi Siber ESET ESET deteksi Ransomware ESET Indonesia ESET PArental Control GreyCortex Keamanan Komputer Malware News prosperita Parental Control phising Prosperita Ransomware Riset ESET Super Ringan tips Tips & Trik Trojan vimanamail

Categories

  • Edukasi
  • Mobile Security
  • News Release
  • Ransomware
  • Sektor Bisnis
  • Sektor Personal
  • Teknologi
  • Tips & Tricks
  • Uncategorized
  • Home
  • Home
  • Teknologi
  • PowerPoint Penyebar Malware
  • Teknologi

PowerPoint Penyebar Malware

2 min read

Credit image: Pixabay

Sebuah trik baru untuk menjebak pengguna komputer baru saja ditemukan oleh para peneliti keamanan siber. Perangkap jebakan yang dipasang oleh penjahat siber kali ini adalah melalui file PowerPoint yang akan mengunduh malware ke komputer korban melalui tautan, dan ini bisa dilakukan tanpa memerlukan skrip makro.

File PowerPoint berbahaya ini dikirimkan ke calon korban sebagai sebuah lampiran dalam email yang bertindak sebagai PO atau Purchase Order atau pada subyek tertulis Fwd:Confirmation. Sedangkan nama file PowerPoint itu sendiri adalah order&prsn.ppsx”, order.ppsx, or invoice.ppsx dan dari bukti lain juga ditemukan bahwa file tersebut disebar di dalam file zip.

File PPSX identik dengan file PPTX, kecuali mereka memasukkan tampilan presentasi PowerPoint saat dibuka, daripada mode edit PowerPoint. File PowerPoint hanya berisi satu slide dengan konten berisi teks yang bertuliskan “Loading … Please wait”.

Setiap kali pengguna mengarahkan URL, kode berbahaya dijalankan yang akan mengaktifkan PowerShell dan mengeksekusi kode. Jika pengguna menggunakan instalasi Office dengan fitur keamanan Protected View diaktifkan, Office akan menghentikan serangan dari tempat yang terjadi.
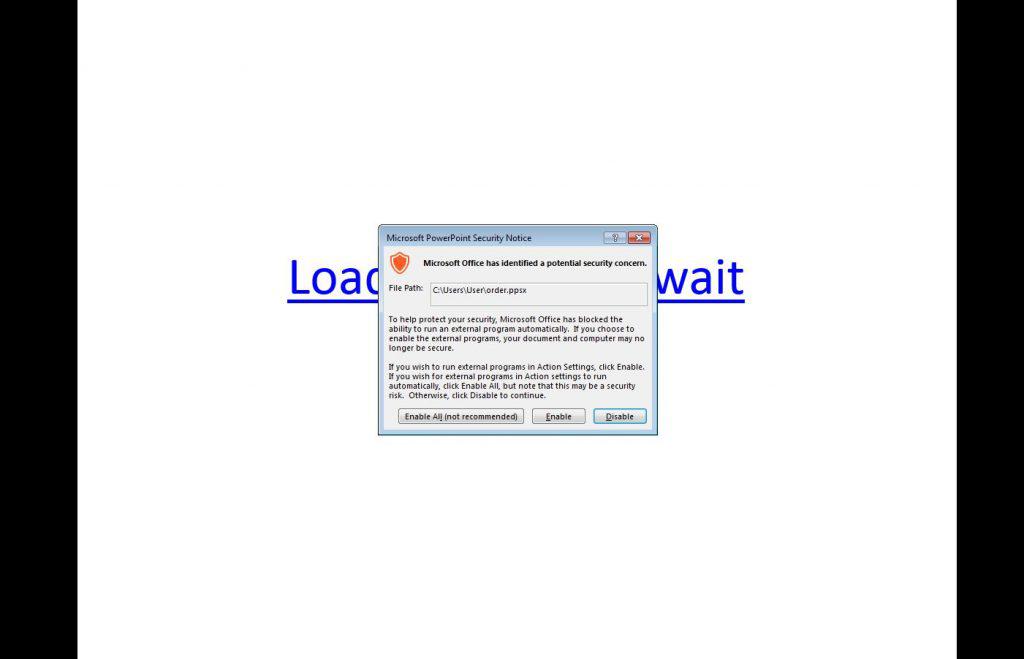
Untuk pengguna dengan Protected View yang dinonaktifkan atau saat pengguna mengabaikan popup dan membiarkan kode dijalankan, kode PowerShell yang berbahaya akan mencoba terhubung ke http://cccn.nl/c.php dan mengunduh file lain.

File PPSX yang berbahaya mengunduh file EXE yaitu sebuah loader malware biasa, yang disimpan ke folder Temp lokal pengguna, dan kemudian mencoba meluncurkannya melalui eksekusi via cmd.exe.

Juru bicara Microsoft dalam keterangannya memberikan informasi terkait vektor serangan terjadi yang memanfaatkan PowerPoint.

Office Protected View diaktifkan secara default dan melindungi terhadap teknik serangan melalui PowerPoint. Microsoft mendorong pengguna untuk menerapkan kebiasaan komputasi yang baik secara online, dan berhati-hatilah saat mengaktifkan konten atau mengklik tautan ke halaman web.

Seperti penjelasan Microsoft dalam pernyataannya, Office melindungi terhadap teknik ini karena Office Protected diaktifkan secara default. Oleh karena itu bagi pengguna dan perusahaan yang mengetahui bahwa mereka telah mematikan fitur ini harus meninjau ulang kebijakan mereka untuk mempertimbangkan vektor serangan ini.

Sumber berita:

https://www.bleepingcomputer.com
Tags: ESET deteksi Ransomware Malware

Post navigation

Previous Penyusupan Adware Terbesar di Google Play Store
Next MENGINTIP RANSOMWARE MASA DEPAN

artikel terkini

Pentingnya Threat Detection and Response Pentingnya Threat Detection and Response

Pentingnya Threat Detection and Response

October 21, 2026
Kupas Tuntas Serangan ClickFix Kupas Tuntas Serangan ClickFix

Kupas Tuntas Serangan ClickFix

October 21, 2026
Adfection: Iklan Digital Disusupi Spyware Tanpa Klik Adfection: Iklan Digital Disusupi Spyware Tanpa Klik

Adfection: Iklan Digital Disusupi Spyware Tanpa Klik

October 21, 2026
Pencurian Kredensial Lewat GhostAction Pencurian Kredensial Lewat GhostAction

Pencurian Kredensial Lewat GhostAction

October 21, 2026
Keunggulan ESET PROTECT Enterprise Cloud dalam Pengujian Endpoint Global Keunggulan ESET PROTECT Enterprise Cloud dalam Pengujian Endpoint Global

Keunggulan ESET PROTECT Enterprise Cloud dalam Pengujian Endpoint Global

October 20, 2026
Darurat Keamanan WAF: Ancaman Akses Root dan SYSTEM Darurat Keamanan WAF: Ancaman Akses Root dan SYSTEM

Darurat Keamanan WAF: Ancaman Akses Root dan SYSTEM

October 20, 2026
Menghadapi Email Bombing Menghadapi Email Bombing

Menghadapi Email Bombing

October 20, 2026
Pencurian Data Berkedok Validasi Kepesertaan BPJS Kesehatan Pencurian Data Berkedok Validasi Kepesertaan BPJS Kesehatan

Pencurian Data Berkedok Validasi Kepesertaan BPJS Kesehatan

October 19, 2026

Lainnya

Pentingnya Threat Detection and Response Pentingnya Threat Detection and Response
5 min read
  • Teknologi

Pentingnya Threat Detection and Response

October 21, 2026
Kupas Tuntas Serangan ClickFix Kupas Tuntas Serangan ClickFix
6 min read
  • Teknologi

Kupas Tuntas Serangan ClickFix

October 21, 2026
Adfection: Iklan Digital Disusupi Spyware Tanpa Klik Adfection: Iklan Digital Disusupi Spyware Tanpa Klik
4 min read
  • Teknologi

Adfection: Iklan Digital Disusupi Spyware Tanpa Klik

October 21, 2026
Pencurian Kredensial Lewat GhostAction Pencurian Kredensial Lewat GhostAction
3 min read
  • Teknologi

Pencurian Kredensial Lewat GhostAction

October 21, 2026
PROSPERITA IT News | DarkNews by AF themes.