Skip to content

PROSPERITA IT NEWS

Connect with Us

Social menu is not set. You need to create menu and assign it to Social Menu on Menu Settings.

Tags

2FA anti bocor data anti maling antivirus Andal antivirus andalan Antivirus Canggih Antivirus ESET antivirus hebat antivirus jempolan Antivirus Komprehensif antivirus nomor satu Antivirus Nomor Wahid Antivirus Papan Atas Antivirus Populer Antivirus Super antivirus superb Antivirus Super Ringan anti virus super ringan Antivirus Tangguh Antivirus Terbaik Antivirus Top BacaPikirshare BacaPikriShare Cyber security Data Security Edukasi KOnsumen Edukasi Siber ESET ESET deteksi Ransomware ESET Indonesia ESET PArental Control GreyCortex Keamanan Komputer Malware News prosperita Parental Control phising Prosperita Ransomware Riset ESET Super Ringan tips Tips & Trik Trojan vimanamail

Categories

  • Edukasi
  • Mobile Security
  • News Release
  • Ransomware
  • Sektor Bisnis
  • Sektor Personal
  • Teknologi
  • Tips & Tricks
  • Uncategorized
  • Home
  • Home
  • Sektor Bisnis
  • Lagi-lagi Zero Day, Kaseya Disusupi Sodinokibi
  • Ransomware
  • Sektor Bisnis
  • Sektor Personal

Lagi-lagi Zero Day, Kaseya Disusupi Sodinokibi

2 min read

Credit image: Pixabay

Serangan zero day seperti tak ada habisnya, WannaCry, SolarWinds, Hafnium dan terbaru Kaseya menjadi hantu-hantu yang gentayangan di dunia maya.

Kehadiran yang belum terdeteksi oleh vendor perangkat lunak menjadi lubang yang seringkali dimanfaatkan oleh hacker untuk dieksploitasi, kasus terbaru yang menimpa software manajemen IT Kaseya yang biasanya digunakan Managed Service Provider (MSP) dihajar oleh hantu-hantu ini dalam serangakaian serangan rantai pasokan.

Malware Dua Langkah

Seperti insiden SolarWinds, serangan terbaru ini menggunakan proses pengiriman malware dua langkah yang meluncur melalui backdoor. Tidak seperti SolarWinds, penjahat dunia maya di balik serangan ini tampaknya mendapatkan dua keuntungan sekaligus, Selain menempatkan ransomware, mereka juga mengeksploitasi hubungan kepercayaan antara Kaseya dan pelanggannya.

Sementara itu, peneliti keamanan ESET yang sedang memantau ransomware ini, menemukan keterkaitan ransomware tersebut dengan geng REvil yang oleh produk keamanan ESET malware ini terdeteksi sebagai Sodinokibi. Analisis awal ESET mendukung kesimpulan ini.
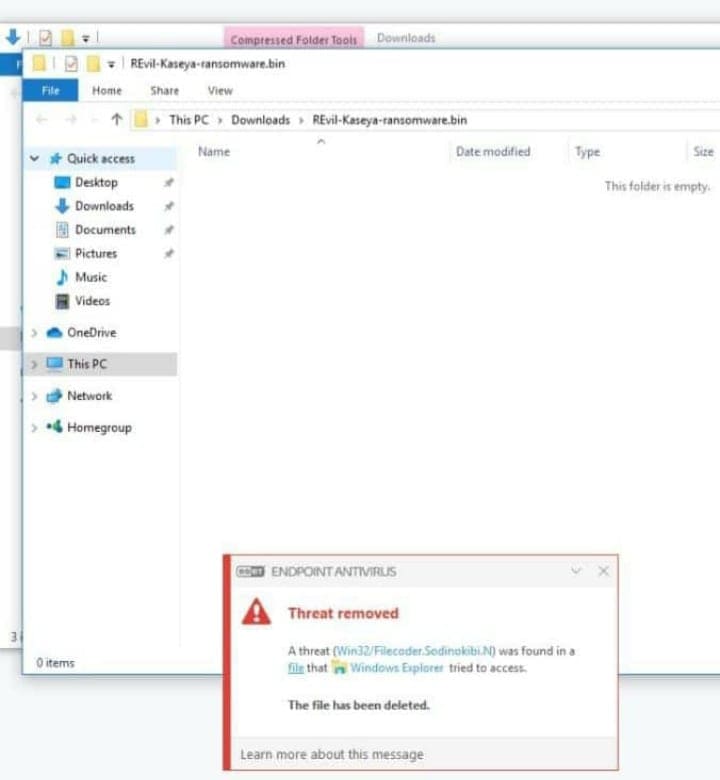
ESET menambahkan deteksi varian ransomware ini sebagai trojan Win32/Filecoder.Sodinokibi.N pada 2 Juli pukul 15:22 (EDT; UTC-04:00). Deteksi ini mencakup bagian utama ransomware, serta DLL yang di-sideloadnya. Telemetri ESET menunjukkan sebagian besar laporan berasal dari Inggris, Afrika Selatan, Kanada, Jerman, Amerika Serikat, dan Kolombia.

Kaseya, pada bagiannya, telah bergegas untuk melakukan respon terhadap insiden tersebut dan mengeluarkan pemberitahuan kepada mereka yang berpotensi terkena dampak dengan saran untuk segera mematikan server VSA lokal yang berpotensi terpengaruh.

Namun saran ini tidak datang lebih cepat. Setelah server penuh, malware mematikan akses administratif dan mulai mengenkripsi data. Setelah proses enkripsi selesai, wallpaper desktop sistem berubah tampilan disertai peringatan bahwa seluruh file telah dienkripsi, dan catatan tebusan sebagai rujukan jika korban ingin memulihkannya.

Berdasarkan satu laporan, ratusan organisasi kini memiliki data terenkripsi di dalam organisasi mereka, dan berebut untuk menampung dan memberi tahu tim TI untuk bertindak cepat.

Sementara vendor seperti ESET mendeteksi malware ini, ada jeda antara saat server yang terpengaruh terkena serangan dan saat tim dukungan dan perangkat lunak dapat merespons, yang mengakibatkan gelombang awal memiliki waktu untuk melakukan kerusakan.

Jika Anda memiliki server yang mungkin terpengaruh, ESET menyarankan untuk segera mematikan mesin yang berpotensi rentan, atau setidaknya mengisolasi mereka dari jaringan sampai lebih banyak informasi tersedia. Kaseya juga memposting pembaruan rutin di situs webnya.


Sumber berita:


https://www.welivesecurity.com/
Tags: Antivirus ESET Antivirus Super Ringan Antivirus Terbaik BacaPikirshare bahay Zero Day ESET Kaseya Prosperita Ransomware Sodinokibi Serangan Zero Day Zero Day

Post navigation

Previous 5 Penipuan Facebook Paling Umum
Next Panduan FBI Bagi Korban Kaseya dan Resolusi ESET

artikel terkini

Penipuan IT Support melalui Microsoft Teams Penipuan IT Support melalui Microsoft Teams

Penipuan IT Support melalui Microsoft Teams

October 29, 2026
Skimming Kartu di Toko Online Skimming Kartu di Toko Online

Skimming Kartu di Toko Online

October 29, 2026
Penipuan Online di Balik Promo Murah Penipuan Online di Balik Promo Murah

Penipuan Online di Balik Promo Murah

October 29, 2026
5 Pelajaran Penting dari Kebocoran Data Fore Coffee 5 Pelajaran Penting dari Kebocoran Data Fore Coffee

5 Pelajaran Penting dari Kebocoran Data Fore Coffee

October 29, 2026
Menerobos Benteng Air Gap Menerobos Benteng Air Gap

Menerobos Benteng Air Gap

October 28, 2026
VLC dan VMware Jadi Kendaraan Malware VLC dan VMware Jadi Kendaraan Malware

VLC dan VMware Jadi Kendaraan Malware

October 28, 2026
uCreator: Spyware Pembajak Akun uCreator: Spyware Pembajak Akun

uCreator: Spyware Pembajak Akun

October 28, 2026
HTTP2Shell Ancam Keamanan Aplikasi HTTP2Shell Ancam Keamanan Aplikasi

HTTP2Shell Ancam Keamanan Aplikasi

October 28, 2026

Lainnya

Penipuan IT Support melalui Microsoft Teams Penipuan IT Support melalui Microsoft Teams
4 min read
  • Sektor Bisnis
  • Teknologi

Penipuan IT Support melalui Microsoft Teams

October 29, 2026
Skimming Kartu di Toko Online Skimming Kartu di Toko Online
5 min read
  • Sektor Bisnis
  • Sektor Personal

Skimming Kartu di Toko Online

October 29, 2026
Penipuan Online di Balik Promo Murah Penipuan Online di Balik Promo Murah
6 min read
  • Sektor Personal

Penipuan Online di Balik Promo Murah

October 29, 2026
5 Pelajaran Penting dari Kebocoran Data Fore Coffee 5 Pelajaran Penting dari Kebocoran Data Fore Coffee
5 min read
  • Edukasi
  • Sektor Personal

5 Pelajaran Penting dari Kebocoran Data Fore Coffee

October 29, 2026
PROSPERITA IT News | DarkNews by AF themes.