Skip to content

PROSPERITA IT NEWS

Connect with Us

Social menu is not set. You need to create menu and assign it to Social Menu on Menu Settings.

Tags

2FA anti bocor data anti maling antivirus Andal antivirus andalan Antivirus Canggih Antivirus ESET antivirus hebat antivirus jempolan Antivirus Komprehensif antivirus nomor satu Antivirus Nomor Wahid Antivirus Papan Atas Antivirus Populer Antivirus Super antivirus superb Antivirus Super Ringan anti virus super ringan Antivirus Tangguh Antivirus Terbaik Antivirus Top BacaPikirshare BacaPikriShare Cyber security Data Security Edukasi KOnsumen Edukasi Siber ESET ESET deteksi Ransomware ESET Indonesia ESET PArental Control GreyCortex Keamanan Komputer Malware News prosperita Parental Control phising Prosperita Ransomware Riset ESET Super Ringan tips Tips & Trik Trojan vimanamail

Categories

  • Edukasi
  • Mobile Security
  • News Release
  • Ransomware
  • Sektor Bisnis
  • Sektor Personal
  • Teknologi
  • Tips & Tricks
  • Uncategorized
  • Home
  • Home
  • Teknologi
  • ESET KELUARKAN DECRYPTOR RANSOMWARE AES-NI
  • Teknologi

ESET KELUARKAN DECRYPTOR RANSOMWARE AES-NI

2 min read

Credit image: Pixabay

Versi pertama Ransomware AES-NI, dikenali sebagai Win32/Filecoder.AESNI.A, dikenal dunia pada Desember 2016. Untungnya, untuk varian ini beberapa kunci utama dekripsinya sudah disebarkan secara umum. Kemudian, pengembang Ransomware AES-NI merilis varian kedua Win32/Filecoder.AESNI.B dan varian ketiga yang didetesi ESET sebagai Win32/Filecoder.AESNI.C.

Meskipun tidak semasif WannaCry, Ransomware AES-NI termasuk salah satu yang ditakuti di dunia digital. Peneliti ESET yang baru saja selesai menggarap decryptor untuk Ransowmare Crysis tidak tinggal diam, dibuatlah anti tesis AES-NI, sebuah decryptor baru untuk memulihkan file terinfeksi.

Ransomware AES-NI B dan AES-NI C berhasil ditaklukan tak lama setelah master key untuk Ransomware AES-NI dipublikasikan. Berdasarkan hal tersebut, peneliti ESET menyusun formula yang membuahkan alat dekripsi sebagai antidot AES-NI.
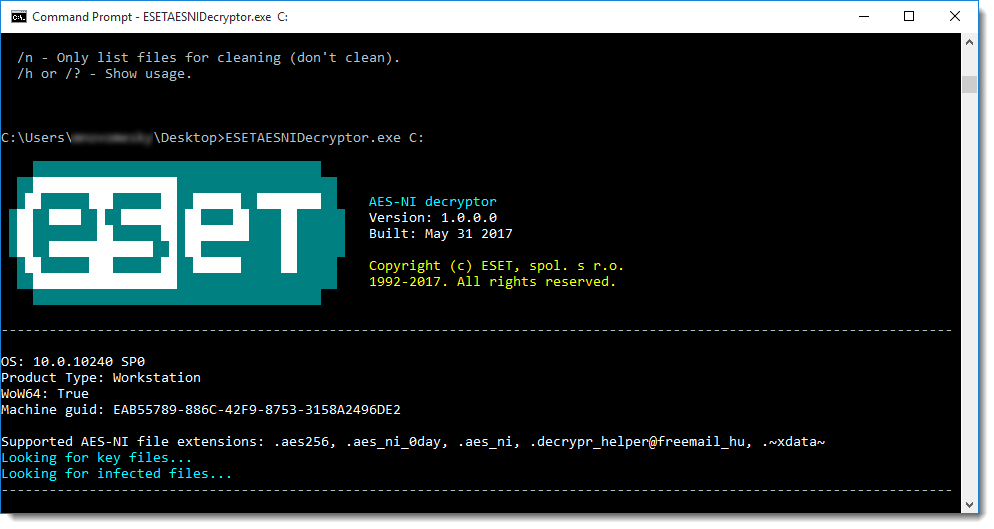
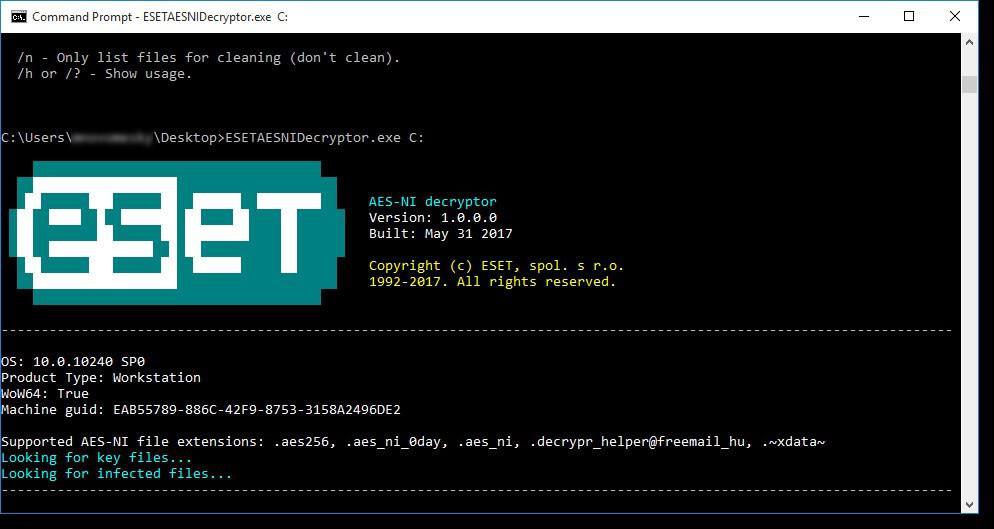
Tool besutan ESET berfungsi mendekripsi setiap file yang dienkripsi oleh kunci RSA offline yang digunakan oleh ransomware, sehingga semua file yang memiliki ekstensi tambahan .aes256, .aes_ni, dan .aes_ni_0day dapat dipulihkan kembali seperti sediakala. Begitu pun file yang terinfeksi oleh AES-NI varian C dengan ekstensi .~xdata~.

Menurut Director Marketing PT Prosperita – ESET Indonesia Chrissie Maryanto terkait peluncuran decryptor AES-NI mengatakan: “Decryptor AES-NI merupakan sumbangsih para peneliti ESET terhadap dunia digital, bagi korban yang masih memiliki file terenkripsi oleh ransomware AES-NI sekarang dapat mengunduh decryptor AES-NI dari halaman utilities ESET. Dan sebagai informasi tambahan tentang cara penggunaan untuk tool decryptor ini, pengguna dapat melihat panduannya di ESET Knowledge Base dengan alamat http://kb.eset.co.id/index.php?solution_id=1267.”

Cerita menarik dibalik Ransomware AES-NI, pihak pengembang mengaku jika source code mereka telah dicuri awal tahun ini, kemudian dikembangkan oleh peretas lain dan didistribusikan secara bebas.

Yang menjadi masalah adalah penyebaran malware ini dilepas di Rusia dan negara pecahannya, sementara pengembang aslinya melarang keras peredaran ransomware di sana.

Karena ini merupakan taktik umum bagi pengembang ransomware asal Rusia agar terhindar tuntutan hukum dari pemerintah mereka.

Berikut daftar extensions ransomware AES-NI yang dapat didecrypt:

  • .aes256
  • .lock
  • .aes_ni_0day
  • .aes_ni
  • .decrypr_helper@freemail_hu
  • .~xdata~

Manual dekripsi dapat dilihat di http://kb.eset.co.id/index.php?solution_id=1267
“Saat ini ESET sendiri sudah melengkapi solusinya dengan Anti-Ransomware sebagai tindakan preventif. User hanya perlu mengaktifkan fitur Anti-Ransomware,” tutup Chrissie.

Post navigation

Previous ESET RILIS DECRYPTOR CRYSIS .WALLET DAN .ONION
Next Ransomware Android Diam-diam Menyelinap

artikel terkini

Domain Bing Disalahgunakan untuk Menyebar Malware Domain Bing Disalahgunakan untuk Menyebar Malware

Domain Bing Disalahgunakan untuk Menyebar Malware

October 13, 2026
Kit Eksploitasi iOS Incar Dompet Kripto Kit Eksploitasi iOS Incar Dompet Kripto

Kit Eksploitasi iOS Incar Dompet Kripto

October 13, 2026
Saat Perintah Jahat Lumpuhkan Sistem AI AWS Saat Perintah Jahat Lumpuhkan Sistem AI AWS

Saat Perintah Jahat Lumpuhkan Sistem AI AWS

October 13, 2026
Jebakan Email Logistik Kendala Pengiriman Barang Jebakan Email Logistik Kendala Pengiriman Barang

Jebakan Email Logistik Kendala Pengiriman Barang

October 13, 2026
Mainan Pintar Anak: Antara Manfaat Edukasi dan Risiko Keamanan Data Mainan Pintar Anak: Antara Manfaat Edukasi dan Risiko Keamanan Data

Mainan Pintar Anak: Antara Manfaat Edukasi dan Risiko Keamanan Data

October 12, 2026
Pencurian Kripto Lewat Ekstensi Palsu Mozilla Firefox Pencurian Kripto Lewat Ekstensi Palsu Mozilla Firefox

Pencurian Kripto Lewat Ekstensi Palsu Mozilla Firefox

October 12, 2026
Bahaya Tersembunyi di Ponsel Murah Bahaya Tersembunyi di Ponsel Murah

Bahaya Tersembunyi di Ponsel Murah

October 12, 2026
Tawaran Kolaborasi Palsu Berujung Pembajakan Akun Tawaran Kolaborasi Palsu Berujung Pembajakan Akun

Tawaran Kolaborasi Palsu Berujung Pembajakan Akun

October 9, 2026

Lainnya

Domain Bing Disalahgunakan untuk Menyebar Malware Domain Bing Disalahgunakan untuk Menyebar Malware
3 min read
  • Teknologi

Domain Bing Disalahgunakan untuk Menyebar Malware

October 13, 2026
Kit Eksploitasi iOS Incar Dompet Kripto Kit Eksploitasi iOS Incar Dompet Kripto
4 min read
  • Teknologi

Kit Eksploitasi iOS Incar Dompet Kripto

October 13, 2026
Saat Perintah Jahat Lumpuhkan Sistem AI AWS Saat Perintah Jahat Lumpuhkan Sistem AI AWS
4 min read
  • Sektor Bisnis
  • Teknologi

Saat Perintah Jahat Lumpuhkan Sistem AI AWS

October 13, 2026
Jebakan Email Logistik Kendala Pengiriman Barang Jebakan Email Logistik Kendala Pengiriman Barang
3 min read
  • Sektor Bisnis

Jebakan Email Logistik Kendala Pengiriman Barang

October 13, 2026
PROSPERITA IT News | DarkNews by AF themes.