Skip to content

PROSPERITA IT NEWS

Connect with Us

Social menu is not set. You need to create menu and assign it to Social Menu on Menu Settings.

Tags

2FA anti bocor data anti maling antivirus Andal antivirus andalan Antivirus Canggih Antivirus ESET antivirus hebat antivirus jempolan Antivirus Komprehensif antivirus nomor satu Antivirus Nomor Wahid Antivirus Papan Atas Antivirus Populer Antivirus Super antivirus superb Antivirus Super Ringan anti virus super ringan Antivirus Tangguh Antivirus Terbaik Antivirus Top BacaPikirshare BacaPikriShare Cyber security Data Security Edukasi KOnsumen Edukasi Siber ESET ESET deteksi Ransomware ESET Indonesia ESET PArental Control GreyCortex Keamanan Komputer Malware News prosperita Parental Control phising Prosperita Ransomware Riset ESET Super Ringan tips Tips & Trik Trojan vimanamail

Categories

  • Edukasi
  • Mobile Security
  • News Release
  • Ransomware
  • Sektor Bisnis
  • Sektor Personal
  • Teknologi
  • Tips & Tricks
  • Uncategorized
  • Home
  • Home
  • Teknologi
  • Ransomware Cerber di Aplikasi Sepakbola
  • Teknologi

Ransomware Cerber di Aplikasi Sepakbola

2 min read

Credit image: Pixabay

Peneliti keamanan ESET Lukas Stefanko menemukan dua aplikasi Android di Google Play Store terinfeksi oleh Ransomware Cerber, setelah dalam source code dikedua aplikasi didapati adanya ransom note.

Kedua aplikasi tersebut adalah Accechiamoli dan ForzaFò, aplikasi yang diciptakan oleh developer asal Italia yang ditujukan untuk para penggemar klub sepakbola Foggia, sebuah klub yang dulunya pernah bermain di Serie A Liga Italia

“Scanner kami mengambil sisa Ransomware Cerber yang tentu saja tidak akan masalah untuk windows malware, tetapi ini terdeteksi dalam sebuah aplikasi Android dan hal ini tentu bukan hal yang biasa, malah sedikit aneh,” kata Stefanko

“Saya menyelidiki aplikasi tertentu dan mencoba untuk mengidentifikasi apa tepatnya terdeteksi sebagai Ransomware Cerber,” tambahnya. “Untungnya, hanya ada catatan tebusan Cerber yang memicu pemindai, dan payload yang tidak aktual.”
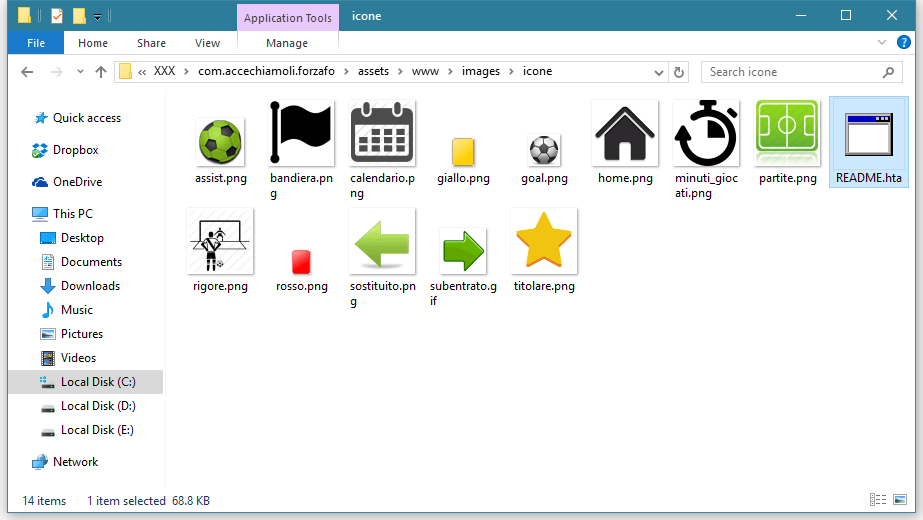
Jika kita mengamati dua aplikasi dengan baik, apa yang scanner ESET dapati adalah sebuah file bernama README.hta, ransom note Cerber standar yang disusupkan ransomware dalam komputer korban yang terinfeksi.

Cerber Android?

Tentu saja tidak, tak ada bahaya yang perlu dikuatirkan bagi pengguna dua aplikasi sepakbola ini, atau bagi pengguna perangkat Android karena Ransomware Cerber dirancang untuk bekerja hanya pada komputer Windows bukan smartphone.

Selain itu, hal ini juga tidak berbahaya bagi pengguna Windows, karena file ransom note tidak akan menginfeksi komputer lain. File HTA (HTML Application) telah digunakan untuk menyebarkan ransomware, tapi dua file ransom note ini tidak dipersenjatai dengan kode serangan.

File ransom note ransomware umumnya jinak, vendor antivirus biasanya mendeteksi file semacam ini sebagai tanda infeksi yang sudah ada, meskipun jika file tersebut tidak berbahaya.

Dua ransom note ini hanya menampilkan informasi korban tentang bagaimana membayar tebusan dan memulihkan file mereka. Berdasarkan URL situs pembayaran Tor dalam ransom note, Diketahui bahwa versi cerber ini telah aktif sejak bulan September dan Desember 2016.

Dua Teori

Menurut peneliti ESET Lukas Stefanko ada dua teori berbeda tentang bagaimana ransom note Cerber bisa berada dalam source code kedua aplikasi. Stefanko berpendapat, ia menduga pengembang malware mungkin telah mengalami infeksi Ransomware Cerber sendiri.

Karena Cerber memasukkan ransom note di setiap folder file yang terenkripsi maka sangat mungkin bahwa ia mungkin punya ransom note Cerber yang diletakkan di dalam folder icon aplikasi nya.

Teori lainnya adalah bahwa desainer ikon yang digunakan untuk aplikasi, terinfeksi oleh Cerber. Karena file ransom note bernama README, kebanyakan orang yang mengunduh ikon akan berpikir itu paket ikon yang berisi informasi lisensi, dan tidak akan repot-repot membuka file sebelum copy-paste ke lokasi baru.

Pengembang aplikasi asala Italia tersebut mungkin telah menyalin ransom note dengan semua file gambar dalam folder asset aplikasi Android ketika ia sedang mengumpulkan aplikasinya tanpa melihat file README. Sampai saat ini pengembang aplikasi belum merespon dengan situasi yang terjadi.

Sumber berita:

https://www.bleepingcomputer.com
Tags: cerber Data Security ESET deteksi Ransomware ESET Indonesia Ransomware

Post navigation

Previous ESET RILIS DECRYPTOR RANSOMWARE DHARMA
Next Patcher, Ransomware Baru Incar MacOS

artikel terkini

Menghadapi Ancaman Siber Berbasis AI dengan ESET PROTECT Menghadapi Ancaman Siber Berbasis AI dengan ESET PROTECT

Menghadapi Ancaman Siber Berbasis AI dengan ESET PROTECT

October 2, 2026
Risiko Keamanan Kredensial yang Ditinggalkan di GitHub Risiko Keamanan Kredensial yang Ditinggalkan di GitHub

Risiko Keamanan Kredensial yang Ditinggalkan di GitHub

October 2, 2026
Serangan Canggih Incar Perangkat iPhone dan Mac Serangan Canggih Incar Perangkat iPhone dan Mac

Serangan Canggih Incar Perangkat iPhone dan Mac

October 2, 2026
Prediksi CPU Dimanipulasi untuk Curi Password Linux Prediksi CPU Dimanipulasi untuk Curi Password Linux

Prediksi CPU Dimanipulasi untuk Curi Password Linux

October 1, 2026
Bahaya Modifikasi Kode Ekstraksi pada Arsip Mandiri Bahaya Modifikasi Kode Ekstraksi pada Arsip Mandiri

Bahaya Modifikasi Kode Ekstraksi pada Arsip Mandiri

October 1, 2026
Ad Blocker Palsu Curi Riwayat Chat AI Ad Blocker Palsu Curi Riwayat Chat AI

Ad Blocker Palsu Curi Riwayat Chat AI

October 1, 2026
Jebakan Recovery Scam di Balik Penipuan Timeshare Jebakan Recovery Scam di Balik Penipuan Timeshare

Jebakan Recovery Scam di Balik Penipuan Timeshare

October 1, 2026
Trik Baru Phising Tanpa Tanda Bahaya Klasik Trik Baru Phising Tanpa Tanda Bahaya Klasik

Trik Baru Phising Tanpa Tanda Bahaya Klasik

September 30, 2026

Lainnya

Menghadapi Ancaman Siber Berbasis AI dengan ESET PROTECT Menghadapi Ancaman Siber Berbasis AI dengan ESET PROTECT
4 min read
  • Teknologi

Menghadapi Ancaman Siber Berbasis AI dengan ESET PROTECT

October 2, 2026
Risiko Keamanan Kredensial yang Ditinggalkan di GitHub Risiko Keamanan Kredensial yang Ditinggalkan di GitHub
3 min read
  • Sektor Bisnis

Risiko Keamanan Kredensial yang Ditinggalkan di GitHub

October 2, 2026
Serangan Canggih Incar Perangkat iPhone dan Mac Serangan Canggih Incar Perangkat iPhone dan Mac
3 min read
  • Mobile Security
  • Sektor Personal

Serangan Canggih Incar Perangkat iPhone dan Mac

October 2, 2026
Prediksi CPU Dimanipulasi untuk Curi Password Linux Prediksi CPU Dimanipulasi untuk Curi Password Linux
3 min read
  • Teknologi

Prediksi CPU Dimanipulasi untuk Curi Password Linux

October 1, 2026
PROSPERITA IT News | DarkNews by AF themes.
