Skip to content

PROSPERITA IT NEWS

Connect with Us

Social menu is not set. You need to create menu and assign it to Social Menu on Menu Settings.

Tags

2FA anti bocor data anti maling antivirus Andal antivirus andalan Antivirus Canggih Antivirus ESET antivirus hebat antivirus jempolan Antivirus Komprehensif antivirus nomor satu Antivirus Nomor Wahid Antivirus Papan Atas Antivirus Populer Antivirus Super antivirus superb Antivirus Super Ringan anti virus super ringan Antivirus Tangguh Antivirus Terbaik Antivirus Top BacaPikirshare BacaPikriShare Cyber security Data Security Edukasi KOnsumen Edukasi Siber ESET ESET deteksi Ransomware ESET Indonesia ESET PArental Control GreyCortex Keamanan Komputer Malware News prosperita Parental Control phising Prosperita Ransomware Riset ESET Super Ringan tips Tips & Trik Trojan vimanamail

Categories

  • Edukasi
  • Mobile Security
  • News Release
  • Ransomware
  • Sektor Bisnis
  • Sektor Personal
  • Teknologi
  • Tips & Tricks
  • Uncategorized
  • Home
  • Home
  • Teknologi
  • Princes Locker, Sang Putri Ransomware
  • Teknologi

Princes Locker, Sang Putri Ransomware

2 min read

Credit image: Pixabay

Biasanya jika kita membayangkan tentang seorang putri maka imajinasi kita akan melayang pada seorang gadis cantik yang selalu terlihat manis, menarik dan menyenangkan, namun bayangan tersebut langsung pudar apabila Anda mengenal putri ini.

Tingkah polahnya merepotkan, menyusahkan banyak orang dan kehadirannya ditakuti oleh semua orang. Perkenalkan Princes Locker, ransomware ganas yang mengenkripsi data korbannya, dan mengancam menggandakan permintaan jika tebusan tidak dibayar tepat waktu.

Tidak banyak yang bisa diketahui dari ransomware Princess Locker, misalnya bahwa beberapa file yang dienkripsi dan ransom note diunggah untuk ID-Ransomware.

Dari informasi yang diperoleh, apabila seseorang terinfeksi, ransomware mengenkripsi file korban dan menambahkan ekstensi secara acak pada file terenkripsi dan sebuah ID unik akan dibuat untuk korban. ID, ekstensi, dan enkripsi file kemudian dikirim ke server Command & Control ransomware.

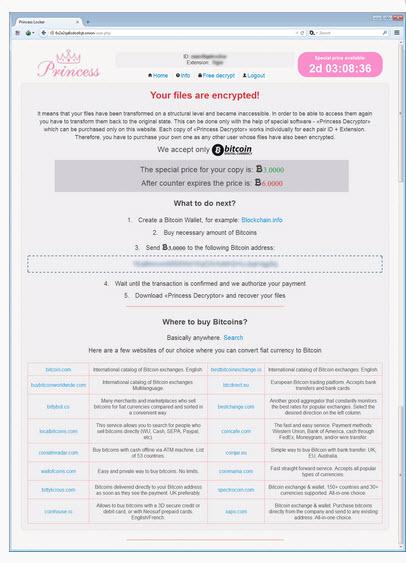
Ransom note yang dibuat dinamakan !_HOW_TO_RESTORE_[extension].TXT and !_HOW_TO_RESTORE_[extension].html. Ransom note ini berisi ID korban dan link ke situs pembayaran TOR dimana korban bisa login untuk melihat informasi pembayaran.
Situs Pembayaran TOR

Situs pembayaran ransomware Princess Locker memiliki penampilan standar layaknya situs ransomware pada umumnya tanpa fitur khusus tertentu di dalamnya.

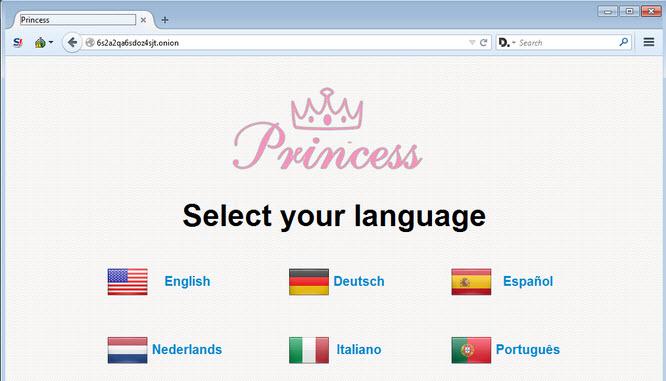
Ketika korban mengakses situs pembayatan Princes Locker, mereka akan disuguhi halaman yang meminta mereka memilih bahasa. Tampilan halaman ini hampir identik dengan halaman pemilihan bahasa milik Cerber.
Pilihan Bahasa
Pilihan Bahasa

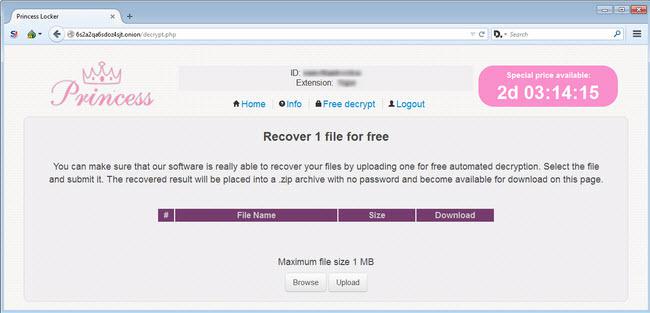
Situs pembayaran juga memberikan bonus dekripsi untuk 1 file gratis, sebagai pembuktian kepada korban bahwa file yang mereka enkripsi dapat mereka dekripsi sehingga file pulih dan bisa diakses kembali.

Cara ini biasa dilakukan untuk menyakinkan korban agar segera mau membayar, apalagi dalam kasus ransomware Princess Locker mereka memberi tenggat waktu pembayaran, yang apabila dilanggar, jumlah tebusan mereka gandakan dua kali lipat.
Dekripsi 1 File
Dekripsi 1 File

Mereka kemudian akan disajikan dengan login prompt dimana mereka bisa memasukkan ID korban yang disediakan dalam ransom note.

Setelah ID dimasukkan, mereka akan melihat halaman utama situs pembayaran, yang berisi informasi seperti jumlah uang tebusan, alamat bitcoin untuk mengirim pembayaran, dan jawaban untuk pertanyaan-pertanyaan umum yang biasa ditanyakan korban.

Satu hal yang hilang dari situs pembayaran adalah halaman support yang bisa digunakan korban untuk menghubungi pengembang malware.

Namun jika ransomware ini didistribusikan secara massal tidak tertutup kemungkinan halaman tersebut akan dimunculkan.

Sampai sekarang masih sedikit sekali informasi yang bisa diperoleh dari ransomware Princess Locker, banyak hal yang masih harus diteliti lebih dalam.

Sementara itu para peneliti keamanan teknologi dan informasi dari ESET menyarankan pada pengguna komputer agar selalu waspada dalam setiap aktivitas yang dilakukan saat berselancar di dunia maya, hindari situs-situs yang tidak aman.

Apabila ingin melakukan pengunduhan:

  • Carilah situs yang terpercaya seperti ofisial play store.
  • Hindari mengklik email attachment dari pengirim yang tidak dikenal atau yang terlihat mencurigakan.
  • Selalu melakukan pengecekan terhadap alamat email yang masuk.
  • Dan yang paling penting gunakan antivirus yang handal dan komprehensif sebagai perlindungan utama keamanan komputer atau laptop Anda, dan tidak membebani komputer, karena itu upayakan mencari antivirus yang super ringan sehingga tidak menghambat kinerja perangkat yang digunakan.

Sumber berita:


www.bleepingcomputer.com

Tags: ESET deteksi Ransomware PRINCES LOCKER Super Ringan

Post navigation

Previous Sekelumit Tentang Donald Trump, Odin dan Ransomware Nagini
Next Akun Steam Penyebar Trojan

artikel terkini

Prediksi CPU Dimanipulasi untuk Curi Password Linux Prediksi CPU Dimanipulasi untuk Curi Password Linux

Prediksi CPU Dimanipulasi untuk Curi Password Linux

October 1, 2026
Bahaya Modifikasi Kode Ekstraksi pada Arsip Mandiri Bahaya Modifikasi Kode Ekstraksi pada Arsip Mandiri

Bahaya Modifikasi Kode Ekstraksi pada Arsip Mandiri

October 1, 2026
Ad Blocker Palsu Curi Riwayat Chat AI Ad Blocker Palsu Curi Riwayat Chat AI

Ad Blocker Palsu Curi Riwayat Chat AI

October 1, 2026
Jebakan Recovery Scam di Balik Penipuan Timeshare Jebakan Recovery Scam di Balik Penipuan Timeshare

Jebakan Recovery Scam di Balik Penipuan Timeshare

October 1, 2026
Trik Baru Phising Tanpa Tanda Bahaya Klasik Trik Baru Phising Tanpa Tanda Bahaya Klasik

Trik Baru Phising Tanpa Tanda Bahaya Klasik

September 30, 2026
Mengenal Supabase dan Risiko Keamanan Datanya Mengenal Supabase dan Risiko Keamanan Datanya

Mengenal Supabase dan Risiko Keamanan Datanya

September 30, 2026
Fenomena LLMjacking dan Risiko Keamanan Akun AI Fenomena LLMjacking dan Risiko Keamanan Akun AI

Fenomena LLMjacking dan Risiko Keamanan Akun AI

September 30, 2026
Teknik DLL Sideloading di Balik Ancaman NeedyMantis Teknik DLL Sideloading di Balik Ancaman NeedyMantis

Teknik DLL Sideloading di Balik Ancaman NeedyMantis

September 30, 2026

Lainnya

Prediksi CPU Dimanipulasi untuk Curi Password Linux Prediksi CPU Dimanipulasi untuk Curi Password Linux
3 min read
  • Teknologi

Prediksi CPU Dimanipulasi untuk Curi Password Linux

October 1, 2026
Bahaya Modifikasi Kode Ekstraksi pada Arsip Mandiri Bahaya Modifikasi Kode Ekstraksi pada Arsip Mandiri
3 min read
  • Sektor Bisnis
  • Sektor Personal

Bahaya Modifikasi Kode Ekstraksi pada Arsip Mandiri

October 1, 2026
Ad Blocker Palsu Curi Riwayat Chat AI Ad Blocker Palsu Curi Riwayat Chat AI
5 min read
  • Sektor Personal
  • Teknologi

Ad Blocker Palsu Curi Riwayat Chat AI

October 1, 2026
Jebakan Recovery Scam di Balik Penipuan Timeshare Jebakan Recovery Scam di Balik Penipuan Timeshare
5 min read
  • Teknologi

Jebakan Recovery Scam di Balik Penipuan Timeshare

October 1, 2026
PROSPERITA IT News | DarkNews by AF themes.


